조희준 josephc@chol.com|CGEIT, CISA, COBIT, CISM, CCFP, CISSP, CSSLP, ISO 27001(P.A), CIA, ITIL, IT-PMP, PMP, ISO 20000(P.A), PMS(P.A), (ISC)2 CISSP 공인강사, 정보시스템감리원과 한국정보화진흥원 사이버범죄예방교화 전문강사로 활동하고 있다. IT컨설팅/IT감리법인 씨에이에스 컨설팅 이사, 강원대학교 겸임교수, (사)한국감사통제협회, (ISC)2 CISSP Korea 한국지부, 한국 포렌식조사 전문가협회에서 이사로도 활동 중이며 한국 정보기술 프로젝트관리 자격검정원 운영위원 활동을 하고 있다. IT감사, 내부감사, IT거버넌스와 정보보안 거버넌스, 내부통제가 관심분야다. 이와 관련해서 기고, 강의, 강연을 활발하게 하고 있다. ‘용기란 무엇인가?’에 대한 답을 2011년에 꼭 찾으려 한다. 두 번째 단행본인 『IT거버넌스 프레임워크 코빗』의 출간 후 정보보호에 대한 다음 저서를 출간 준비 중이다.
지식정보화 시대를 넘어 사이버 시대를 살아오면서 적응해야 하는 것이 여러 가지가 있을 것이다. 필자의 이번 글은 지식정보화 시대, 사이버 시대를 대표하는 정보(情報, information)에 대한 적응에 대해 이야기하려 한다.
기업과 공공기관의 주요한 자산인 정보는 조직 내에 비즈니스 프로세스를 대표하고 있다. 이는 비즈니스 프로세스가 IT화 되거나 IT의 지원을 받는 시대가 되었다고 봐야 한다. 때문에 비즈니스 프로세스를 이해하려면 IT를 알아야만 할 것이다.
<그림 1> 적응의 해법
감사(監査, audit)는 기업과 공공기관의 전략과 목표가 무엇인지를 파악해 그것을 뒷받침하는 비즈니스 프로세스를 독립적, 객관적으로 평가하는 것을 말한다. 비즈니스 프로세스가 대부분 IT화 되었거나 IT가 지원하고 있으므로 IT를 이해하고 IT 감사를 할 줄 알아야 적절한 감사를 시행했다고 할 수 있는 것이다.
이번 글에서는 전 세계적으로 140개 나라에 170여 개의 국가 지사를 확보하고 5만여 명의 IT 전문가들이 IT에 대한 감사와 통제, 거버넌스에 대한 지식과 모범사례를 축척하고 있는 ISACA (정보시스템 감사 통제협회)의 대표적인 국제 자격증 CISA(정보시스템 감사사)를 중심으로 스펙트럼을 넓히고자 한다.
우리나라에서도 해마다 2,000여 명이 넘는 응시자가 CISA를 취득하기 위해 도전하고 있는 현실에 대해서도 살펴보도록 하겠다.
<그림 2> CISA 로고
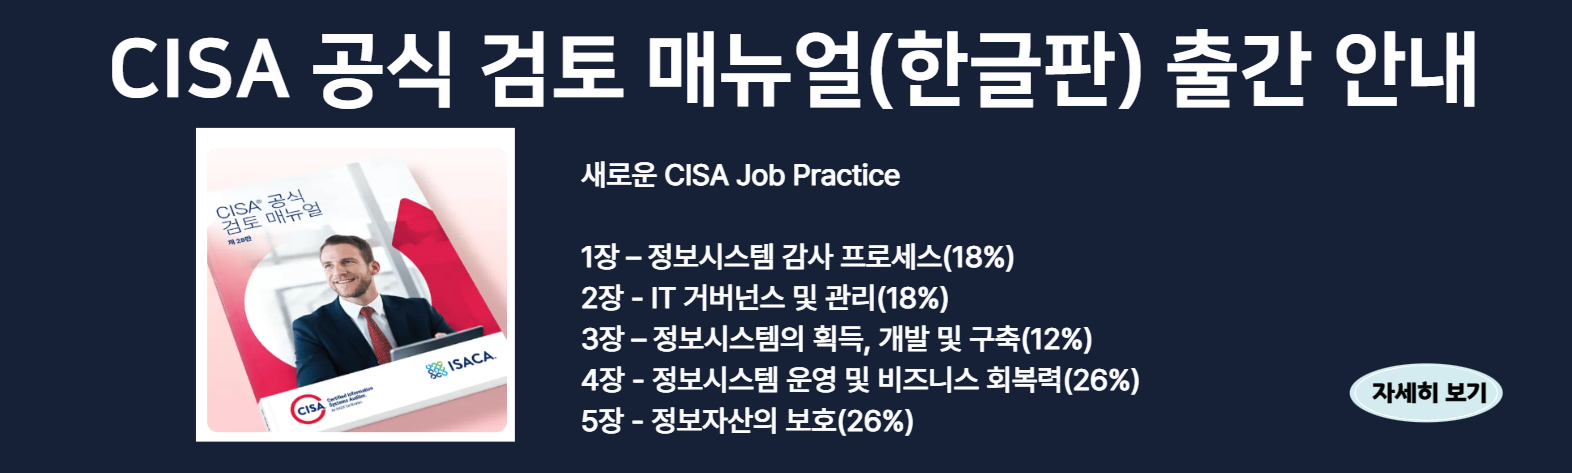
CISA 리뷰 매뉴얼은 자격응시자들을 위한 지식체계이며 수험서로 봐도 무방할 것이며 실무에서 IT 감사를 하기 위한 가이드 역할을 한다. 2011년도 개정된 CISA 리뷰 매뉴얼의 내용을 중심으로 이번 글의 요지를 알아보도록 하자.
<그림 3> 2011 CISA 리뷰 매뉴얼
사이버 시대의 IT 감사는 왜 필요한 것인가? 그리고 CISA라는 것은 어떤 존재인가를 짚어보는 것이 이번 글의 키 포인트다.
이 키포인트를 뒤집어 질문으로 바꾸어 보자. 지식정보화 시대라는 용어가 익숙해졌는데 벌써 사이버 시대를 운운하고 있다. 사이버 시대는 지식정보화 시대와 무엇이 어떻게 다른가? 외부 감사라는 말은 익히 들어 알고 있고 IT 감사라는 말도 기업에서 공공기관에서 운운하는데 구체적으로 무엇이고 왜 필요한가? CISA가 무엇이기에 매년 2,000 명이 넘는 사람들이 도전을 하고 있을까?
질문에 대해서는 답은 이 기고를 통해 제시되겠지만 답을 아는 것보다도 중요한 것이 있다.
1,000가지의 질문에 대해서 1,000개의 답을 아는 것보다도 1가지라도 그 중에서 깨닫는 것이 있으면 충분하다. 깨닫는다는 것은 지금까지 독자들이 생각하지 않았거나 생각해보지 못했던 것을 아는 것이다.
지금까지와는 다르게 생각하는 것이 새로운 시야를 보여주게 되며 사유(思惟, thought)하게 되는 것이다. 사유는 고민을 낳게 되고 그 고민 속에서 행동의 변화가 오게 된다. 행동의 변화는 지금 처한 환경에 대한 적극적인 적응으로 진화한다. 더 나아진 모습의 ‘나’가 되어가는 것이다.
<그림 4> 적응의 단계
사이버 시대
사이버 시대는 지식정보화 시대와는 다르게 표현된다. 지식정보화 시대는 이미 도래했거나 어쩌면 지나가는 중일 수도 있다. 반면에 사이버 시대는 오고 있다. 현재 진행형이라고 해도 무방하다.
하지만 지식정보화 시대와 사이버 시대의 공동 화두는 ‘정보’다. 정보라는 것이 시대별로 어떤 의미를 가지는지를 인류의 역사가 걸어온 발자취를 통해 알아보자.
먼저 원시 시대에서의 정보의 의미는 간단하다. 문명이 발달되기 이전의 원시 시대에서는 생존 자체를 담보하기 어려웠다. 다시 말해서 태어나면 살아남을 확률이 적었다는 얘기다.
그러므로 생명체로서의 본능으로 살아남아야만 했다. 이때의 정보는 이와 관계된 것들이다. 사냥감이 많은 곳이 어디인가? 춥지 않고 너무 덥지 않은 장소는 무엇인가? 천적에게 잡혀 먹지 않기 위해 공룡이나 맹수들이 다니는 길목을 피해가는 것들이 중요한 정보의 실체였을 것이다.
다음은 농경 시대다. 떠돌아다니던 인류는 곡식이나 과일을 한 장소에서 경작이나 재배하는 방법을 터득하게 되면서 정착생활을 하게 된다. 빨리 자라고 잘 자라는 먹을거리를 재배하기 위해서는 계절과 날씨가 지대한 변수임을 알게 된다. 또한 노동력에 비례해서 생산력이 좌우되므로 일할 수 있는 인적자원을 확보하게 된다. 정보는 기상정보와 노동력의 현황 등으로 구성되었다.
산업 시대로 접어들면서 그 동안의 인류의 숙제였던 먹을 것이 해결되기 시작하자 요구사항도 진화하게 된다. 특히 요구사항을 구체적으로 만들어 낼 수 있는 능력이 정보가 된다.
이로인해 더 이상 말을 타지 않고도 먼 곳을 빠르게 갈 수 있게 됐다. 말도 생명체이기에 쉬어야 하고 먹어야 한다. 그런데 인류가 만들어낸 증기기관차는 먹지도 쉬지도 않고 게다가 많은 사람들은 한꺼번에 먼 곳으로 가게 해 주었다. 뿐만 아니라 각종 공산품이 생산되기 시작했다.
이 시대의 정보는 그야말로 만들어 내는 ‘생산의 기술’이다. 남들보다 더 좋은 물건을 만들어 낼 수 있도록 하는 것, 그것이 정보였다.
인류는 물건을 많이 만들어 내지 않고도 정보가 어우러져 만들어내는 지식으로 보다 풍요로운 인류의 삶을 살 수 있는 시대를 맞이하게 된다. 그것이 바로 지식정보화 사회라고 볼 수 있다.
원시시대부터 산업시대까지 필요로 했던 정보들을 유지하면서 몇 단계 업그레이드 된 지식이 대세인 시대가 온 것이다.
성능 좋은 컴퓨터 기기와 초고속 정보통신망으로 더욱 가속화 되어간다. 정보가 많은 것이 중요한 것이 아니라 나에게 꼭 필요한 정보가 필요한 ‘지식의 단계(era of knowledge)’로 진화를 거듭하게 되었다.
<그림 5> 시대의 변천과 정보의 주제
사이버 시대는 지식정보화 시대의 다음 버전이다. 현실 세계가 아닌 다른 세계가 등장한다. 물리적(physical)인 것이 아닌 논리적(logical)인 것 만으로도 가능한 시대가 되었다.
현실 세계에서는 이뤄지지 못했던 것이지만 사이버(가상) 시대에서는 가능해진다.
MMOG(Massively Multiplayer Online Game)를 통해 수천, 수만 명의 컴퓨터 사용자가 동시에 하나의 서버에 접속해 상호작용하는 게임을 하게 된다.
현실세계에서는 말단 직원이라 하더라도 열심히 하면 MMOG안에서는 수많은 백성을 거느린 군주가 될 수 있다.
또한 사람과 사람이 만나는 물리적인 면이 꼭 필요하지는 않게 된다. 약속장소에 가서 얼굴을 맞대고 대화를 하지 않더라도 SNS(소셜 네트워킹 서비스)를 통해 웹상에서 이용자들이 인적 네트워크를 형성할 수 있게 됐다. 그리고 정보이든 지식이든 물리적인 소유의 개념이 점차 엷어지게 됐고 클라우드 서비스(Cloud Service)가 보급되는 시대로 바뀌고 있다.
기업과 공공기관이 지식정보화 시대에 그토록 소중히 여겼던 정보와 지식, 그리고 그것을 만들어 내기 위한 서버와 인프라와 같은 것들이 어우러져 논리적으로 가상공간에서 동작이 이뤄지게 된 것이다.
<그림 6> 사이버 시대의 표상
기업(주식회사)과 공공기관에서의 감사의 존재
주식회사를 기본 골격으로 하는 기업과 공공기관은 전략과 목표가 뚜렷하다. 전략과 목표가 곧 존재의 이유이기 때문이다.
전략과 목표는 그들의 소유주, 즉 주인에게 이익을 가져다 주기 위한 것이다. 그렇다면 기업의 주인은 누구인가? 당연히 주주와 투자자들이다. 공공기관의 경우는 국민이 된다. 주인들, 소유주들은 전략과 목표를 달성하기 위해 직접 일을 하지는 않는다. 다른 객체들에게 위임을 하게 된다. 그들이 바로 기업에서는 이사회를 비롯한 경영진과 부서장과 직원들이 되고 공공기관도 기업과 비슷한 조직구조로 구성된다. 이른바 대리인들에게 위임을 하는 것이다.
소유주들은 대리인들에게 경영을 믿고 맡기는 것인데, 믿고 맡기는 신뢰의 문제는 그냥 신뢰감을 가지는 것으로는 부족하다. 제 3자가 신뢰성을 검증해 줄 필요가 있게 된다. 소유주들의 자본, 투자, 국민들의 요구사항들이 제대로 경영을 통해 이루어지고 선순환 되는지를 독립성과 객관성을 가진, 즉 소유주들이나 대리인들의 입장이 아닌 사람들이 검증, 평가 하는 것을 감사(監査, audit)라고 한다. 감사의 탄생 배경이다.
감사를 이해하기 위한 용어들(terminology)
● 역할· 이사회 - directors, boards, BOD· 고위 경영진 - senior management· 부서장 - manager· 직원 - staff
● 조직 구성도· 기업 - enterprise, corporate · 조직 - organization· 부서 - division(사업부), department(부서)· 프로세스 - process· 수행활동 - activity· 실무 - practice ● 감사 영역· 소유와 경영의 분리 - separation between capital and administration · 대리인 이론 - agency theory, stewardship theory· 독립성과 객관성 - independency and Objectivity
<그림 7> 소유와 경영, 감사의 관계도
거버넌스
거버넌스(Governance)는 기업과 공공기관이 전략과 목표를 달성하기 위해 소유주들의 요청에 의해 대리인들의 대표인 이사회가 조직의 목적 달성을 지향하도록 조직 내 활동들을 통지, 지휘, 관리 및 감시하기 위하여 구현한 프로세스 및 구조의 조합이다. 감사의 역할은 이러한 거버넌스의 부분이며 필요 요소이기도 하다.
기업 거버넌스와 IT 거버넌스, 정보보호 거버넌스는 IT 감사의 직접적인 혹은 간접적인 토대로서 이후의 연재를 통해서 소개할 것이다.
<그림 8> 거버넌스의 개념도
IT 감사의 필요성
감사를 받는 대상은 대리인들이다. 대리인들의 경영을 감사인들이 감사를 하는 것이다. 경영은 조직 내의 수많은 업무흐름으로 구성돼있다.
비즈니스 프로세스(business process)를 감사 대상으로 해야 구체적으로 평가 할 수 있다. 비즈니스 프로세스를 매일 매일 옆에서 지켜본다면 그보다 적합한 감사활동은 없겠지만 현실적으로 불가능하다. 그래서 외부감사(회계감사 포함) 제도가 법제화 되어 감사라는 것을 시작하게 된다.
하지만 간헐적이고 정기적인 외부감사는 비즈니스 프로세스 이후의 과거형의 속성을 가지기가 쉽다. 그래서 적발적인 성격이 강하고 시기적으로도 지속성을 갖기가 어렵다. 이런 제약사항을 극복하기 위해 내부감사(internal audit)의 필요성이 급증하게 된다.
내부감사는 기업과 공공기관 내에 물리적으로 근무하는 조직의 구성원이나 외부 감사인들이 조직 내 모든 비즈니스 프로세스를 감사하게 됨으로써 현재 진행형의 감사가 가능해지고 예방적인 성격도 가질 수 있게 됐다.
하지만 지식정보화 시대와 사이버 시대를 오면서 대부분의 비즈니스 프로세스가 IT의 지원을 받게 되므로 비즈니스 프로세스를 대상으로 감사를 하기 위해서는 IT 감사를 해야 하는 현상이 발생 되었다. IT를 이해하지 못하고서는 IT가 지원하는 비즈니스 프로세스를 해석할 수 없게 된 것이다.
<그림 9> 감사의 탄생 배경
CISA와 활동무대
CISA(Certified Information System Auditor)는 국제공인 정보시스템 감사사로서 IT 감사사를 지칭한다. 앞서 언급했듯이 주식회사를 기반으로 하는 기업과 공공기관에서 선호되는 자격이기도 하며 실제로 IT 감사사들이 주로 활동하는 무대가 그러한 조직이다.
CISA, IT감사사는 기본적으로 CISA 리뷰 매뉴얼에 대한 충분한 이해와 지식이 있음으로 해서 감사 직무를 보다 충실히 이행할 수 있다. 2011 CISA 리뷰 매뉴얼의 구성해마다 국가와 비즈니스의 환경이 바뀌게 되므로 CISA, IT감사사를 위한 가이드이며 모범사례의 지식체계인 CISA 리뷰 매뉴얼은 적절한 기간을 거쳐 갱신되는 특징을 갖고 있다.
이는 IT 감사직무를 수행하기 위한 실무 내용으로서 다섯 개의 영역(부문)으로 구성되어있다. 정보 시스템 감사 프로세스, IT 거버넌스 및 관리, 정보 시스템 획득, 개발 및 구현, 정보 시스템 운영, 유지보수 및 지원, 정보 자산의 보호가 5가지 영역이다.
<표 1>을 통해 간략히 확인할 수 있다.
영역(부문)
내용
정보 시스템
감사 프로세스
● IT 감사 표준에 따라 감사직무(서비스)를 제공하여 기업과 공공기관에 IT(정보시스템)을 보호하고 통제하기 위한 IT 감사표준에 맞는 감사직무(서비스)를 제공
- 감사 품질 보증 시스템 및 기본 구조에 대한 지식
IT 거버넌스 및 관리
● IT 내에서 필요한 리더십과 조직 구조 및 프로세스가 목표를 달성하고 조직의 전략을 지원하도록 적절히 적용 되었는지 검증, 평가
- 고위 경영진이 IT의 성과에 대해 충분하고 시기적절한 정보를 전달 받는지 여부를 결정하기 위해 모니터링 및 보증 업무를 평가
획득, 개발 및 구현
● 정보 시스템의 인수, 개발, 테스트 및 구현이 기업과 공공기관의 전략 및 목표에 부합하도록 검증, 평가
- 구현 이후의 검토 목표 및 실무(예: 프로젝트 마감, 통제 구현, 이익 실현 및 성과 측정)에 대한 지식
운영, 유지보수 및 지원
● 정보시스템 운영, 유지보수 및 지원을 위한 프로세스가 기업과 공공기관의 전략 및 목표에 부합하도록 검증, 평가
- 서비스 수준 관리 실무 및 서비스 수준 계약서(동의서)내의 구성요소에 대한 지식
정보 자산의 보호
● 기업과 공공기관의 정보보호에 대한 정책, 표준, 절차 및 통제가 정보 자산의 기밀성, 무결성 및 가용성을 유지한다는 것을 검증, 평가
- 정보 자산(예: 백업 미디어, 별도 보관, 하드카피·인쇄 데이터 및 소프트카피 미디어)을 보관, 검색, 이동 및 폐기하는 데에 이용되는 프로세스 및 절차를 평가해서 정보 자산이 적절히 보호되는지 여부를 결정
<표 1> CISA 리뷰 매뉴얼의 영역 구성
감사는 감사다워야 한다. 감사사로서 지식, 기술, 역량을 갖추고 있어야 한다. 특히나 기업과 공공기관이 클라우드 서비스를 검토하고 있는 사이버 시대에는 그에 걸맞은 IT 감사인이 필요하다. 중간 정도의 호흡으로 IT 감사사에 대한 만남을 지속적으로 가져보도록 하며 글을 마친다.
보다 자세한 내용은 www.isaca.org와 www.isaca.or.kr을 참고하기 바란다.
= 필자 메모 =
CISA 자격 개요
전문 인증 프로그램의 우수성은 해당 자격증을 취득한 개인에게 부여되는 가치와 인식을 통해 확인할 수 있다. ISACA가 후원하는 국제공인 정보시스템 감사사 CISA(Certified Information Systems Auditor) 프로그램은 1978년 이후 전세계 정보 시스템(IS) 감사, 통제 및 보안 전문가 사이에서 성취 기준으로 인정되어 왔다.
CISA 프로그램에서 장려하고 평가하는 기술 숙련도 및 실무 요소는 해당 분야에서 성공을 달성하기 위한 초석이 된다.
CISA 자격증은 기술적인 능력을 보유하고 있음을 입증하며 직업적인 숙련도를 나타내는 기준이 된다.
IS 감사, 통제 및 보안 기술을 보유한 전문가에 대한 수요가 지속적으로 증가하는 상황에서 CISA는 전세계의 개인과 조직이 선호하는 인증 프로그램으로 자리매김하고 있다.
ISO/IEC 17024:2003에 따라 갱신되는 CISA 프로그램 인증
미 국립표준연구소(ANSI)는 ISO/IEC 17024:2003, General Requirements for Bodies Operating Certification Systems of Persons에 따라 CISA 자격인증에 나서고 있다.
민간 비영리 기구인 ANSI는 제3자 제품, 시스템 및 인적자원에 대한 인증기구로서 활동하는 타 기구에 인증을 부여하는 업무를 수행한다.
ISO/IEC 17024에는 특정 요구사항에 따라 개인의 자격을 인증하는 기구가 준수해야 할 요건이 지정돼 있다. 이 부분에 대해 ANSI는 ISO/IEC 17024가 전체적인 인증 커뮤니티의 표준을 장려하고 국가 간의 이동성을 증대하며 공공의 안전을 강화하고 소비자를 보호하는 데 있어 중요한 역할을 할 것으로 기대하고 있다고 밝힌 바 있다.
● ANSI 인증이 가지는 의미
- ISACA 자격증이 인증하는 독보적인 자격요건 및 전문성에 대한 공인- 자격증의 무결성 보호 및 법적 대항력 부여- 자격증 및 자격증 소지자에 대한 소비자 및 공공의 신뢰도 제고- 국가간 또는 업계간 이동성 향상
ANSI의 인증은 ISACA의 절차가 개방성, 균형, 합치된 의견 및 공정한 프로세스를 요구하는 ANSI의 필수요건을 충족한다는 것을 의미한다. 때문에 ISACA는 ANSI인증을 계기로 전 세계적인 차원에서 더욱 넓은 기회의 장이 열릴 것으로 예상하고 있다.
2011년 CISA 자격시험 국내 주요 일정
- 시험 일자 : 2011년 12월 10일- 조기 등록 마감일: 2011년 8월 17일- 최종 등록 마감일: 2011년 10월 5일- 시험 등록 변경: 10월 8일부터 10월 14일까지 변경 가능 US $50의 비용이 부과되며 2011년 10월 14일 후에는 변경할 수 없음- 환불: 2011년 10월 7일까지 환불 가능 US $100의 처리 비용이 부과되며 2010년 10월 8일 후에는 환불 불가능- 연기: 2011년 10월 14일 또는 그 이전에 접수된 연기 신청에 대해서는 US $50의 처리 비용 부과- 2011년 10월 15일부터 11월 23일 사이에 접수된 연기 신청에 대해서는 US $100 의 처리 비용 부과- 2011년 11 월 23일 이후에는 연기할 수 없음- 모든 마감일은 미국 일리노이주 시카고 시간 오후 5시(중부 표준시)를 기준으로 함
ISACA
ISACA(www.isaca.org)는 세계 160여 개 나라에 9만5,000명 이상의 회원이 활동하며 정보시스템 보증 및 보안, 기업의 IT 거버넌스와 경영, IT 관련 위험 및 컴플라이언스에 관한 지식, 자격제도 주관, 커뮤니티, 지원, 교육 등을 제공하는 리더로서 자리매김 하고 있다.
1969년 설립된 ISACA는 국제회의를 개최외 ISACA 저널 발간, 국제 정보시스템 감사 및 통제 표준 개발 등을 통해 구성원들이 정보시스템을 신뢰하고 가치를 얻는데 도움을 주고 있다.
 사이버시대, IT 감사의 필요성 (마이크로소프트웨어, 2011.8)